

Czy wiesz, że hakerzy coraz częściej biorą na cel również kopie zapasowe? Ich działania nie ograniczają się już tylko do serwerów, systemów firmowych czy aplikacji kluczowych dla działalności biznesowej. Według badania Sophos napastnicy próbowali naruszyć zabezpieczenia backupów w ponad 94% ataków ransomware. W 57% przypadków próby te zakończyły się powodzeniem, znacząco ograniczając możliwość odzyskania danych przez organizację.
Dlatego zabezpieczenie kopii zapasowych stało się jednym z najważniejszych elementów strategii ochrony danych w przedsiębiorstwach. Jednym ze sposobów jest stosowanie backupów offline. Dane są wówczas fizycznie odłączone od sieci, dzięki czemu ransomware nie ma do nich dostępu. Tworzy to dodatkową warstwę ochrony przed atakiem.
Fizyczna izolacja skutecznie zwiększa bezpieczeństwo danych, ale ma też swoje ograniczenia. Jest kosztowna, mniej wygodna w zarządzaniu i utrudnia szybki dostęp do informacji. Wraz ze zmianą potrzeb firm pojawiły się więc nowocześniejsze metody tworzenia backupów offline. Przy projektowaniu infrastruktury kopii zapasowych warto znaleźć równowagę między bezpieczeństwem a łatwością zarządzania i dostępem do danych.
Od izolacji fizycznej do logicznej
W przeszłości bezpieczeństwo backupów offline opierało się przede wszystkim na fizycznym odseparowaniu danych.
Fizyczny air-gap oznaczał ręczne odłączenie urządzenia od sieci lub jego wyłączenie, tak aby pozostawało całkowicie offline. Do tej kategorii zaliczano również nośniki takie jak taśmy, przechowywane poza główną lokalizacją. W ten sposób dane pozostawały fizycznie oddzielone od podstawowego środowiska IT i nie były dostępne dla atakującego bez bezpośredniego dostępu do urządzenia lub nośnika.
Takie podejście wiąże się jednak z wieloma wyzwaniami. Utrzymanie infrastruktury jest bardziej wymagające, wiele czynności trzeba wykonywać ręcznie, rośnie ryzyko błędów ludzkich, a weryfikacja możliwości skutecznego odzyskania danych staje się trudniejsza.
Dlatego współczesne rozwiązania do backupu offline coraz częściej wykorzystują izolację logiczną. Systemy kopii zapasowych mogą nadal pozostawać podłączone do sieci, ale dane są chronione za pomocą wielu niezależnych mechanizmów. Obejmują one uwierzytelnianie, kontrolę dostępu oraz szyfrowanie, które ograniczają ryzyko nieautoryzowanego dostępu i wycieku danych. Niezmienne kopie zapasowe chronią przed modyfikacją lub usunięciem danych, a zapory sieciowe ograniczają możliwość dostępu z zewnątrz.
Logiczny air-gap zapewnia znacznie większą elastyczność, łatwiejsze zarządzanie i lepszą skalowalność niż tradycyjna izolacja fizyczna.
| Izolacja fizyczna | Izolacja logiczna | |
|---|---|---|
| Sposób izolacji | Fizyczne odłączenie: Odłączenie urządzenia od sieci, wyjęcie taśm lub wyłączenie urządzenia w celu całkowitego odseparowania danych od sieci. |
Logiczne odseparowanie: Urządzenie pozostaje podłączone do sieci, ale dane są izolowane za pomocą kontroli dostępu, szyfrowania lub zapór sieciowych. |
| Bezpieczeństwo | Pełna izolacja: Aby zmodyfikować lub usunąć dane, atakujący musi uzyskać fizyczny dostęp do urządzenia. |
Wielowarstwowe mechanizmy ochrony zwiększają bezpieczeństwo danych. |
| Zarządzanie | Brak możliwości zdalnego zarządzania utrudnia dostęp do urządzeń znajdujących się poza główną lokalizacją. | Zdalne zarządzanie przez internet ułatwia obsługę infrastruktury i zwiększa efektywność administracji. |
| Utrzymanie | Ręczna obsługa komplikuje codzienne działania i wymaga większego zaangażowania personelu. | Automatyzacja ogranicza obciążenie zespołów IT i upraszcza bieżące utrzymanie środowiska. |
Tradycyjne metody fizycznej izolacji zapewniały pełne odseparowanie danych, ale kosztem wygody i sprawności działania. Nowoczesna izolacja logiczna pozwala natomiast lepiej połączyć bezpieczeństwo z łatwiejszym zarządzaniem.
Przy tworzeniu skutecznej strategii backupu offline firmy nie muszą ograniczać się wyłącznie do jednego z tych podejść. Obie metody można elastycznie łączyć, dopasowując sposób ochrony danych do potrzeb operacyjnych organizacji.
Fizyczna i logiczna izolacja danych z ActiveProtect
ActiveProtect łączy fizyczny i logiczny air-gap, pomagając firmom skutecznie chronić dane bez rezygnowania z wygodnego zarządzania. Dzięki temu organizacje mogą elastycznie dobierać sposób izolacji do swoich potrzeb operacyjnych i poziomu ochrony, jakiego wymaga ich środowisko.
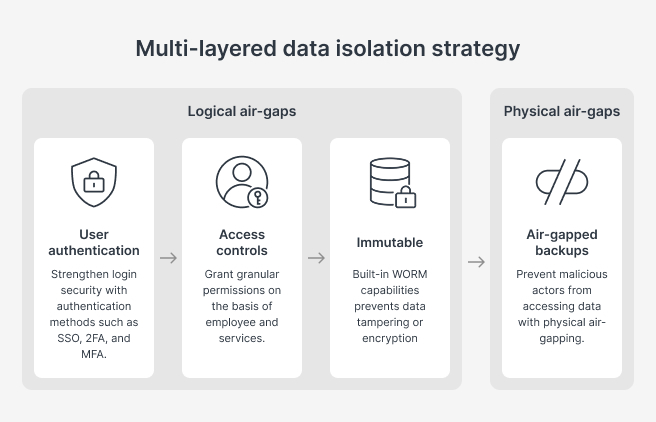
ActiveProtect wykorzystuje trzy warstwy zabezpieczeń, które pozwalają skutecznie odizolować dane nawet wtedy, gdy system pozostaje podłączony do sieci.
Uwierzytelnianie użytkowników: Integracja z Windows AD i LDAP pozwala centralnie zarządzać kontami użytkowników. Dodatkowe mechanizmy, takie jak SSO, uwierzytelnianie dwuskładnikowe (2FA) i wieloskładnikowe (MFA), zwiększają bezpieczeństwo logowania i ograniczają ryzyko nieautoryzowanego dostępu.
Kontrola dostępu oparta na rolach: Uprawnienia można precyzyjnie przypisywać na podstawie roli i zakresu obowiązków użytkownika. Pomaga to ograniczyć nadużycia uprawnień i zapewnia, że poszczególne działania mogą wykonywać wyłącznie osoby, które mają do nich odpowiedni dostęp.
Niezmienna ochrona danych: Wbudowana technologia WORM oraz inteligentne blokowanie poszczególnych wersji chronią dane przed zmianą, usunięciem lub zaszyfrowaniem do momentu zakończenia okresu retencji. Dzięki temu nawet w przypadku ataku ransomware kopie zapasowe pozostają nienaruszone i dostępne do odzyskania.
Jak ActiveProtect zwiększa skuteczność izolacji danych
ActiveProtect wykorzystuje zaawansowane mechanizmy izolacji danych, które pomagają zwiększyć poziom ochrony, a jednocześnie ograniczyć niedogodności typowe dla tradycyjnej izolacji fizycznej. Kontrola transmisji danych oraz automatyczne przechodzenie w tryb izolacji pozwalają dodatkowo wzmocnić bezpieczeństwo kopii zapasowych.
Podczas przesyłania danych z serwera backupu do lokalizacji zewnętrznej system kontroluje już samo źródło transmisji. Dane mogą być przesyłane wyłącznie przez autoryzowane serwery, a urządzenia bez odpowiednich uprawnień nie uzyskają do nich dostępu. Dzięki temu kopie zapasowe pozostają odizolowane i chronione również w trakcie transmisji.
W przeciwieństwie do tradycyjnej izolacji fizycznej, która wymaga ręcznego odłączania sieci i wyłączania urządzeń, ActiveProtect umożliwia pełną automatyzację tego procesu.
W przypadku izolacji logicznej organizacja może określić przedziały czasowe, w których dozwolona jest transmisja danych. Poza nimi urządzenia backupowe mogą zostać całkowicie odizolowane poprzez wyłączenie interfejsu sieciowego lub całego urządzenia. Jeśli zadanie backupu zakończy się wcześniej, system automatycznie wraca do trybu izolacji. Skraca to czas ekspozycji środowiska i ogranicza potencjalne okno ataku.
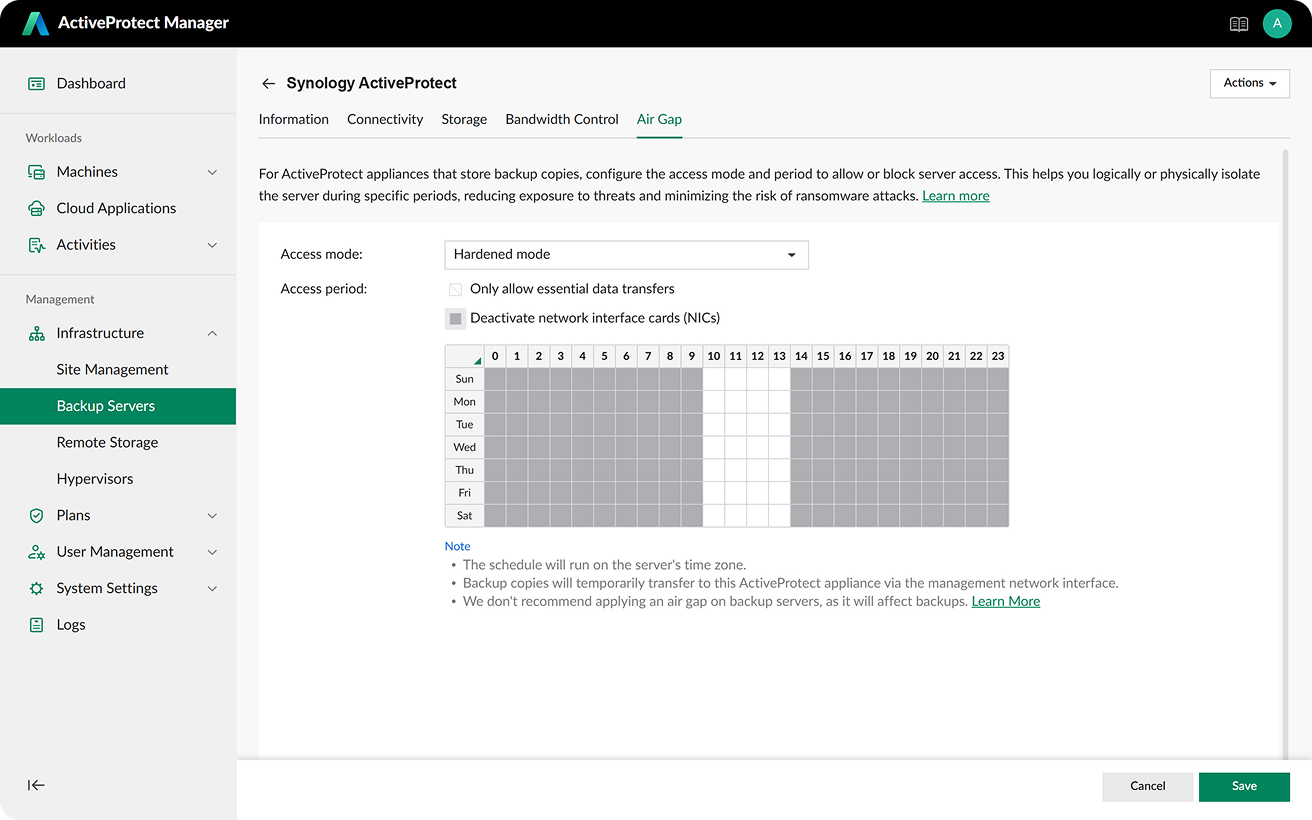
Jednym z głównych ograniczeń tradycyjnego fizycznego air-gap jest brak możliwości zarządzania środowiskiem po jego całkowitym odłączeniu od sieci. ActiveProtect rozdziela port zarządzania od portu transmisji danych, a sam interfejs administracyjny działa w bezpiecznej, odizolowanej sieci. Dzięki temu nawet po zamknięciu portów danych i pełnym odseparowaniu kopii zapasowych zespoły IT nadal mogą wykonywać bieżące aktualizacje, prace administracyjne i testy odzyskiwania w chronionym środowisku.
W obliczu rosnącej liczby zagrożeń wymierzonych bezpośrednio w backup ActiveProtect pozwala łączyć fizyczną i logiczną izolację, tworząc bardziej odporną i elastyczną infrastrukturę ochrony danych.
Dowiedz się więcej o Synology ActiveProtect.